
Відокремлений структурний підрозділ
«Рівненський фаховий коледж
Національного університету біоресурсів
і природокористування України»

Сфера інформаційних технологій давно вийшла за межі виключно написання коду. Це ціла екосистема, яка поєднує інженерію, математику, бізнес, дизайн та інновації.
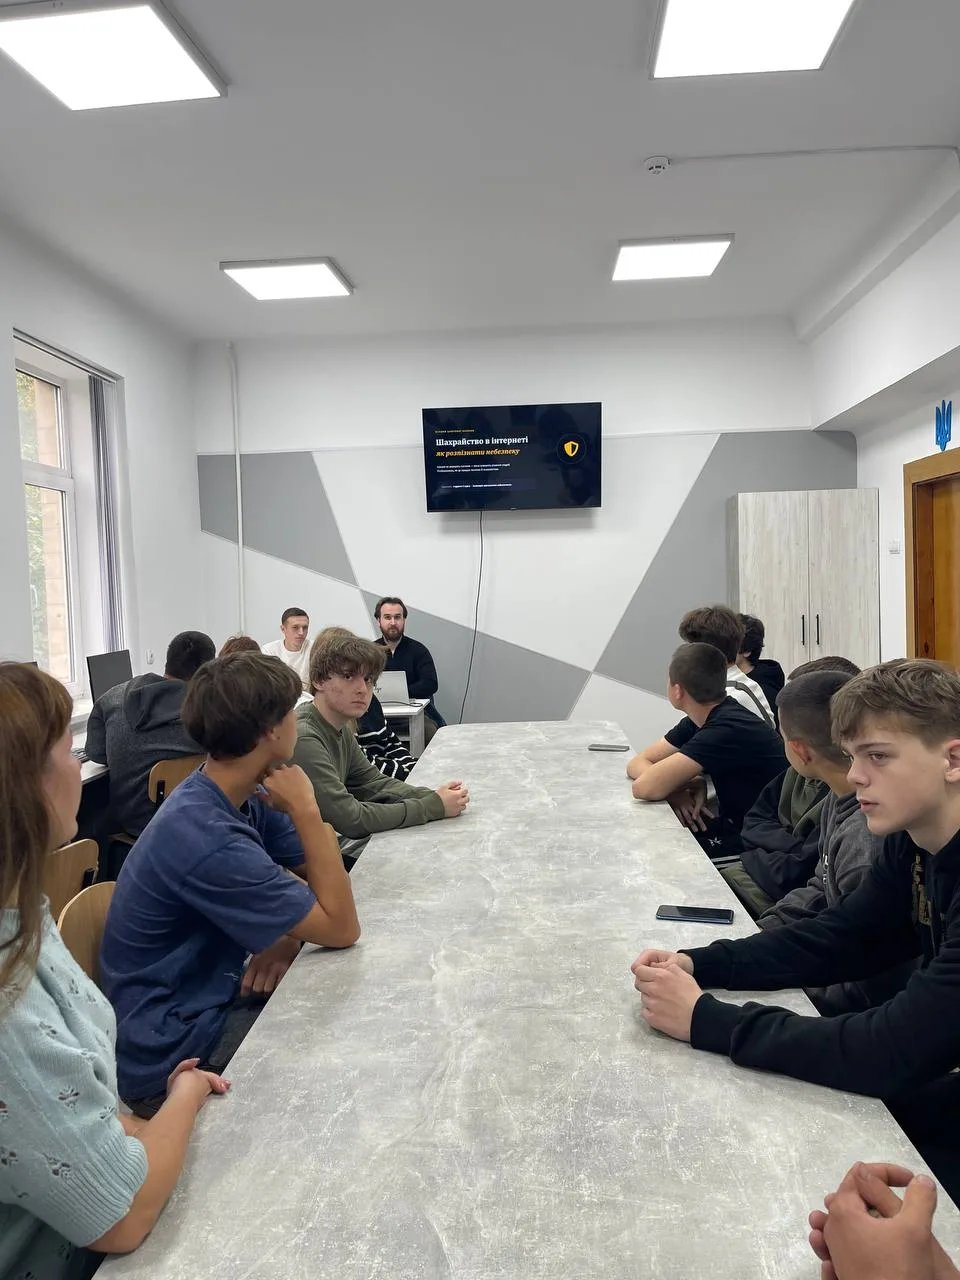
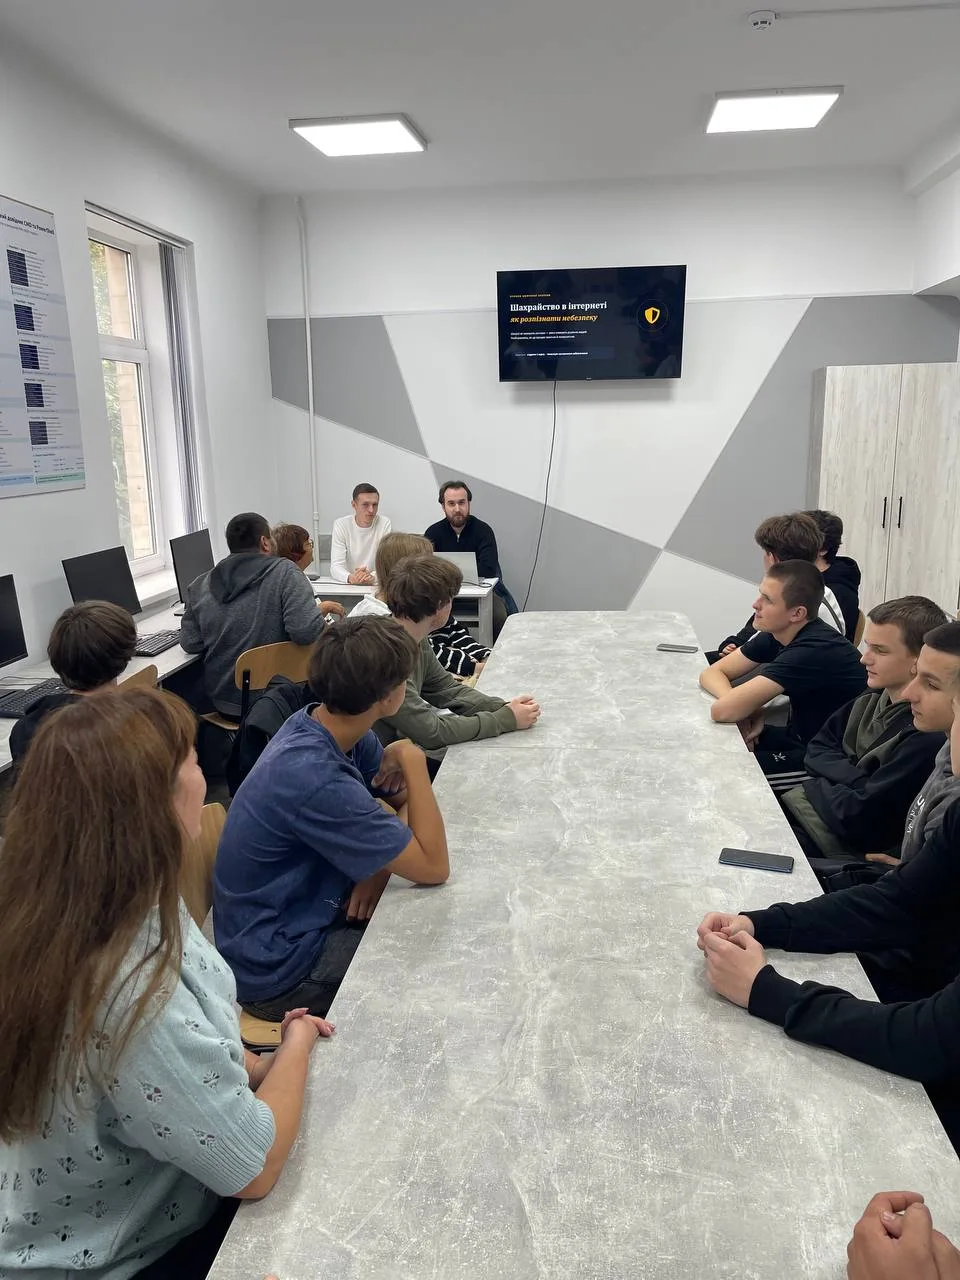
Для студентів І курсу спеціальності «Інженерія програмного забезпечення» було проведено тематичну бесіду на тему «Шахрайство в інтернеті: як розпізнати небезпеку», присвячену основам цифрової безпеки та формуванню навичок безпечної поведінки в мережі.
Під час зустрічі студенти дізналися про найпоширеніші види інтернет-шахрайства, з якими можна зіткнутися у повсякденному житті: фішингові повідомлення, дзвінки нібито від банківських установ, фейкові державні виплати, шахрайство в месенджерах і на маркетплейсах, підроблені вакансії, небезпечні тестові завдання, інвестиційні схеми та так звані пропозиції «легкого заробітку».
Особливу увагу було приділено механізмам соціальної інженерії. Студенти розглянули, як зловмисники використовують авторитет, дефіцит часу, страх втрати, обіцянки швидкого прибутку та довіру до знайомих, щоб змусити людину діяти необдумано.
Практична частина заняття передбачала аналіз прикладів підозрілих повідомлень і посилань. Майбутні програмісти вчилися визначати справжній домен сайту, розпізнавати підміну символів у вебадресах, звертати увагу на нетипові запити щодо введення персональних або банківських даних. Окремо наголошувалося, що наявність HTTPS та значка замка в браузері ще не гарантує безпечності ресурсу.
З огляду на майбутню професію студентів було розглянуто й ризики, характерні саме для ІТ-сфери. Йшлося про фейкові вакансії для початківців, шкідливий код у тестових завданнях, підозрілі файли й репозиторії, а також про необхідність запускати незнайомий код лише в ізольованому середовищі.
Студенти також ознайомилися з основними правилами цифрової гігієни: використанням унікальних паролів, двофакторної автентифікації, офіційних магазинів застосунків, своєчасним оновленням програмного забезпечення та перевіркою активних сесій у своїх акаунтах.
Окремий блок було присвячено алгоритму дій у випадку, якщо шахрайство вже сталося. Учасники обговорили необхідність якнайшвидше заблокувати банківську картку, змінити паролі, завершити підозрілі активні сесії, зберегти докази та звернутися до банку й правоохоронних органів.
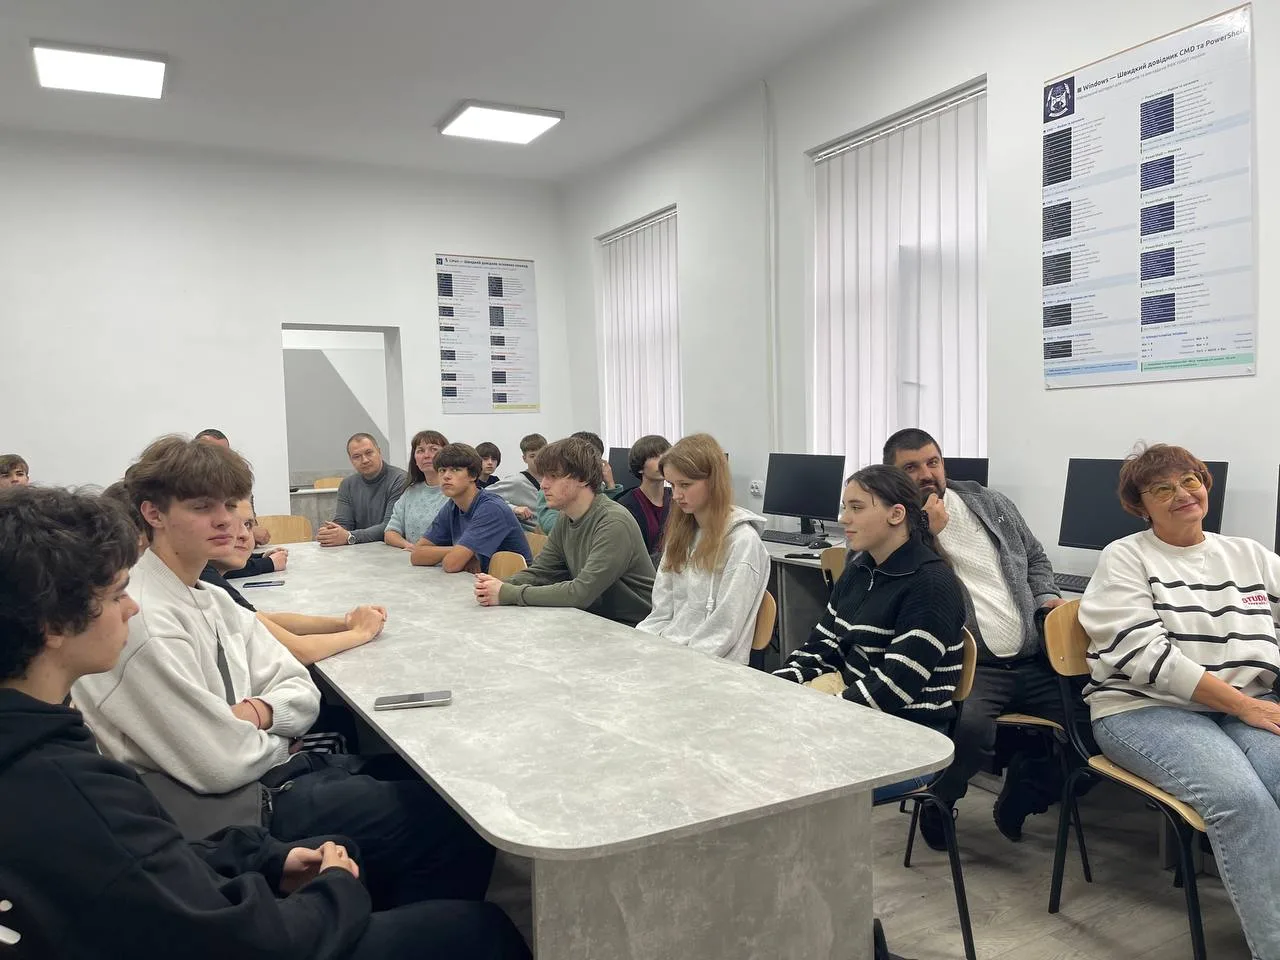
Заняття проходило у форматі активного діалогу: студенти аналізували запропоновані ситуації, визначали «червоні прапорці» шахрайства, відповідали на запитання та ділилися власними спостереженнями.
Проведення таких тематичних бесід є важливою складовою підготовки майбутніх фахівців з програмної інженерії. Адже цифрова безпека – це не лише вміння захистити власні дані, а й відповідальність розробника за безпечність програмних продуктів, якими користуватимуться інші люди.
Головний висновок зустрічі: варто перевіряти не саме повідомлення, а канал, через який воно надійшло, не передавати стороннім коди з SMS, PIN та CVV, уважно читати вебадреси та не приймати важливих рішень під тиском часу.
Балдич В.О., Трофимчук С. С.
